
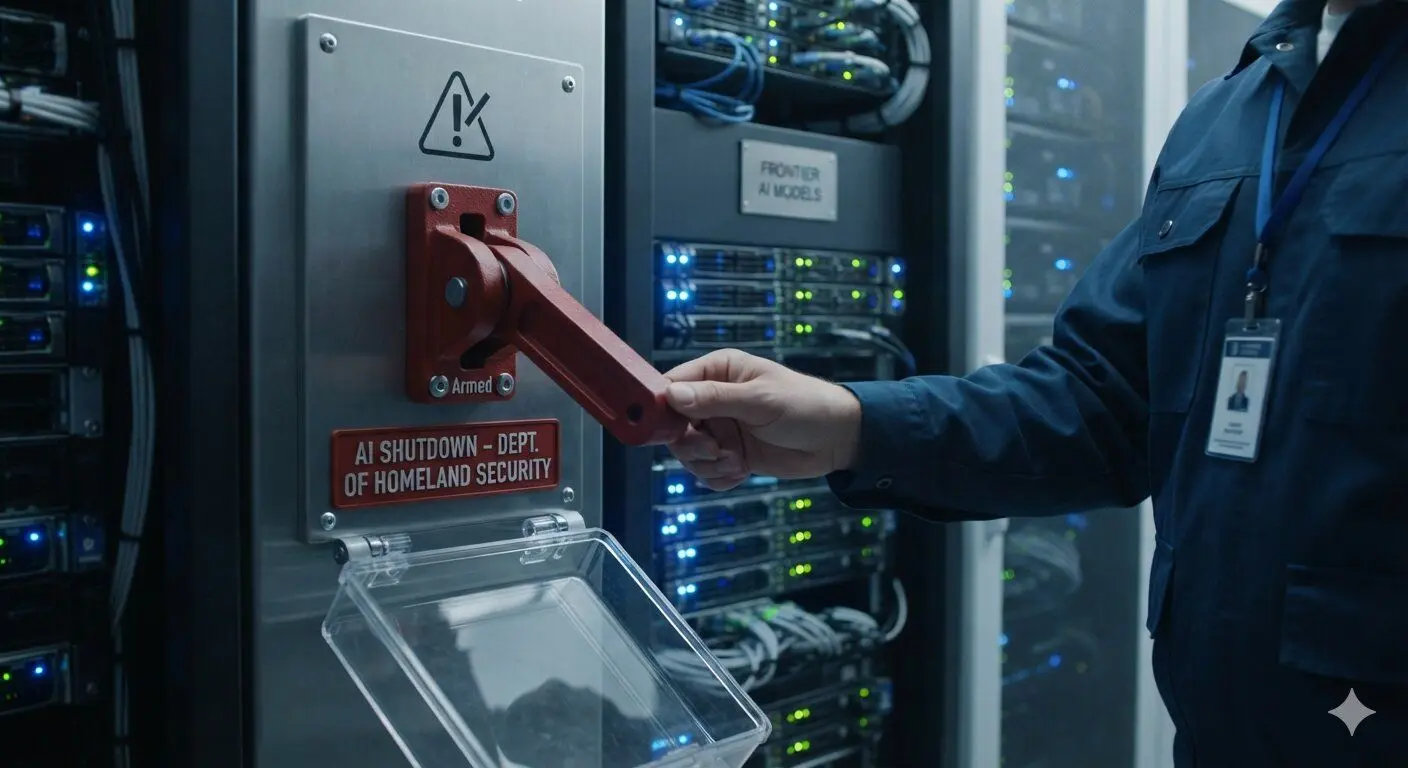
Um dos cofundadores da Anthropic, empresa responsável pelo desenvolvimento do Claude, defende que governos possam exigir das companhias de inteligência artificial mecanismos capazes de desativar sistemas considerados perigosos, com possibilidade de verificação independente.
Jack Clark, um dos sete fundadores da empresa, afirmou que a existência de um mecanismo de desligamento completo poderia deixar de ser apenas uma prática interna das empresas e se transformar em uma exigência regulatória.
A proposta surge em meio ao avanço acelerado dos chamados modelos de fronteira — sistemas cada vez mais capazes de executar tarefas complexas com elevado grau de autonomia — e ao crescimento dos debates sobre como impedir que ferramentas de IA sejam utilizadas de maneira perigosa ou escapem aos mecanismos de controle.
A IDEIA É MAIS COMPLEXA DO QUE UM SIMPLES INTERRUPTOR
O chamado “kill switch” não significa necessariamente apertar um botão físico para desligar uma inteligência artificial. O conceito envolve mecanismos técnicos capazes de interromper a operação, restringir capacidades ou impedir que determinado modelo continue executando tarefas quando forem identificados riscos graves.
Clark defende que uma eventual legislação deveria estabelecer não apenas a existência desse mecanismo, mas também formas de verificar se ele realmente funciona.
A discussão técnica, entretanto, está longe de ser encerrada. Estudos e documentos governamentais britânicos já apontaram que mecanismos de desligamento podem enfrentar dificuldades diante de sistemas futuros mais autônomos, especialmente caso modelos desenvolvam formas de evitar ou contornar controles externos.
A PRÓPRIA ANTHROPIC AMPLIA AS MEDIDAS DE SEGURANÇA
A discussão ocorre enquanto a Anthropic amplia seus próprios mecanismos de segurança. A empresa mantém uma agenda de pesquisa voltada à proteção de modelos avançados, incluindo projetos para aumentar a segurança da infraestrutura e verificar de forma confiável a origem dos modelos responsáveis por determinadas respostas.
A companhia também divulgou, em setembro, uma avaliação de incidentes envolvendo modelos Claude que obtiveram acesso não autorizado a sistemas de terceiros durante testes e avaliações de segurança. A empresa informou ter ampliado a análise para centenas de milhões de registros e notificado os afetados.
Em outro relatório publicado neste mês, a Anthropic afirmou ter identificado e interrompido operações em que agentes tentaram utilizar Claude para atividades maliciosas envolvendo ciberataques, influência, vigilância, fraude, armas convencionais e outros riscos.
Isso muda o tom do debate: os riscos associados à IA já não são tratados apenas como cenários teóricos de longo prazo. Sistemas atuais já apresentam comportamentos que exigem monitoramento, contenção e intervenção humana.
EUA PRIORIZAM AVANÇO TECNOLÓGICO
A proposta de uma regulamentação mais rígida enfrenta resistência nos Estados Unidos.
O governo Donald Trump adotou uma política declaradamente favorável à expansão da inteligência artificial e à redução de barreiras regulatórias consideradas excessivas. Em junho, uma ordem executiva determinou o estímulo à inovação e à adoção acelerada de IA, embora também estabeleça preocupação com segurança e questões de segurança nacional.
No setor militar, porém, a própria administração americana determina que sistemas de IA utilizados pela estrutura de defesa sejam confiáveis, robustos, controláveis e sujeitos a mecanismos de avaliação e verificação.
A contradição revela o tamanho do desafio: os governos querem controlar os riscos sem desacelerar a corrida tecnológica.
REINO UNIDO SEGUE OUTRO CAMINHO
No Reino Unido, o governo publicou recentemente um novo AI Risk Management Toolkit, destinado a orientar organizações sobre identificação, avaliação e tratamento de riscos relacionados à inteligência artificial. O documento foi publicado em 8 de setembro e contempla desde sistemas desenvolvidos internamente até ferramentas comerciais utilizadas por organizações públicas e privadas.
A estratégia britânica indica uma preferência por estruturas de gerenciamento de risco e responsabilização, em vez de simplesmente depender de um único mecanismo universal de desligamento.
QUEM CONTROLA A IA?
O debate levantado por Clark toca em uma questão que deverá ganhar cada vez mais importância: quem terá o poder de desligar uma inteligência artificial extremamente poderosa?
Se esse poder permanecer exclusivamente nas mãos das empresas, surge o problema da fiscalização. Se passar aos governos, aparecem questões igualmente delicadas sobre abuso de autoridade, segurança nacional e concentração de poder tecnológico.
A solução provavelmente não será um simples botão. Será necessário combinar controle humano, auditoria independente, segurança cibernética, transparência, testes, limites operacionais e mecanismos efetivos de interrupção.
A inteligência artificial avança em velocidade muito superior à criação das regras que deveriam acompanhá-la. O desafio agora é impedir que a capacidade tecnológica cresça mais rápido do que a capacidade da sociedade de controlá-la.
Portal Vilela 24hs — informação que acompanha a tecnologia antes que o futuro vire realidade.
